Emails frauduleux : comment les reconnaître
Comptes piratés, faux virements : nos tips concrets pour aider vos équipes à repérer un email frauduleux en quelques secondes.


Un email frauduleux se reconnaît presque toujours à trois choses : un expéditeur qui n'est pas le bon, une urgence qui pousse à agir vite, et un lien ou une pièce jointe qui demande vos identifiants ou un paiement. Encore faut-il prendre quelques secondes pour les regarder attentivement.
L'hôtellerie est devenue une cible de choix pour les arnaqueurs. Un compte extranet Booking, un accès au PMS ou une boîte mail de réception ouvrent la porte à des centaines de réservations réelles, avec les noms, dates et coordonnées des clients. Une fois dans le compte, le fraudeur n'a plus qu'à écrire aux clients au nom de l'hôtel.
Chez Oversight, nous accompagnons au quotidien nos hôtels confrontés à ces tentatives. Cet article rassemble ce que nous avons appris sur le terrain : les arnaques les plus fréquentes, les signaux qui doivent alerter, et les bons réflexes à transmettre à vos équipes.
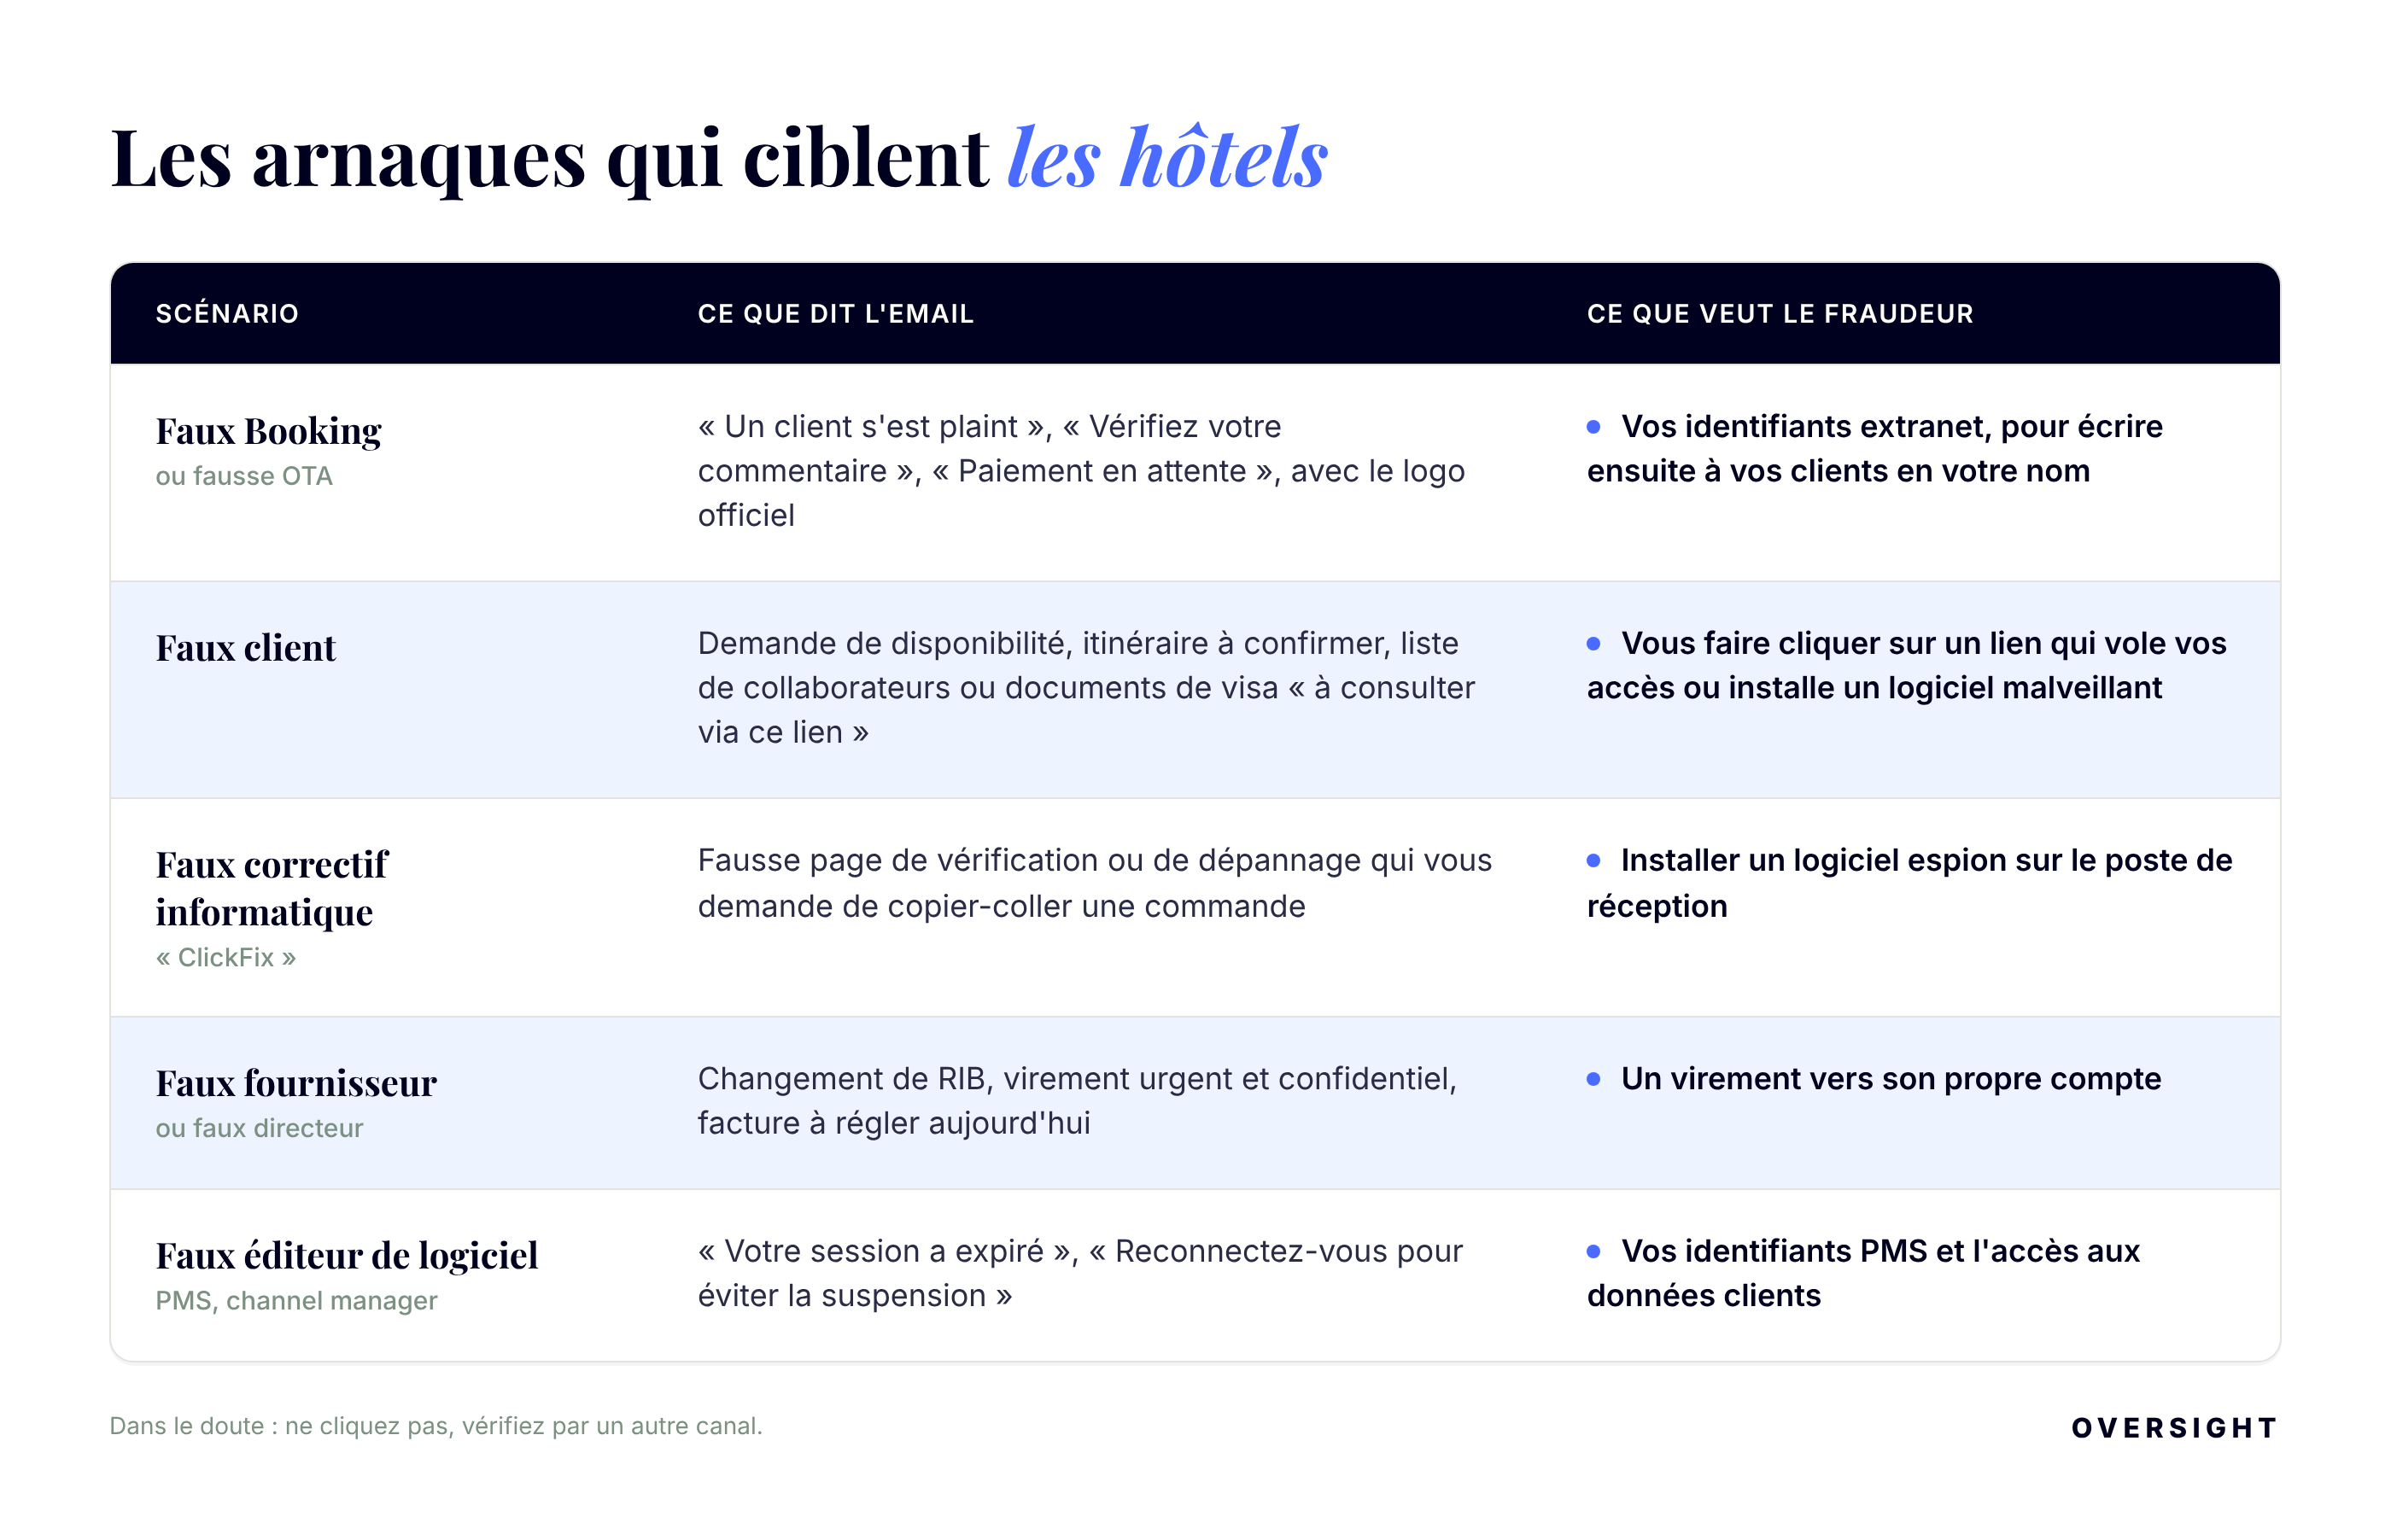
Les arnaques qui ciblent les hôtels
Le scénario dominant est en deux temps : le fraudeur pirate d'abord le compte de l'hôtel, puis s'en sert pour escroquer les clients. Voici les scénarios que nous rencontrons le plus souvent dans les hôtels que nous accompagnons.
7 signaux qui doivent vous alerter
➡️ L'adresse de l'expéditeur est-elle exacte ? Regardez l'adresse complète, pas le nom affiché. Un email Booking se termine toujours par @booking.com : une adresse comme support@booking-10373.com est frauduleuse. Attention, une adresse correcte ne garantit pas l'identité de l'expéditeur si son compte a été piraté.
➡️ Où mène vraiment le lien ? Survolez-le avec la souris, sans cliquer : l'adresse réelle s'affiche en bas de l'écran. Si elle ne correspond pas au site officiel, ne cliquez pas. Sur mobile, un appui long permet de voir le lien sans l'ouvrir.
➡️ Le message vous presse-t-il ? « Urgent », « suspension », « dernière relance », « sous 24 h » : l'urgence sert à vous empêcher de réfléchir. Un vrai partenaire vous laisse le temps de vérifier.
➡️ Vous demande-t-on des identifiants, un code ou des données bancaires ? Aucun organisme sérieux ne les demande par email. Un code reçu par SMS ne se communique jamais, même à un « support technique ».
➡️ La demande est-elle inhabituelle ? Changement de RIB, facture que vous n'attendiez pas, documents à signer via un lien externe, QR code à scanner : tout ce qui sort de vos circuits habituels mérite une vérification.
➡️ Le message est-il générique ou mal écrit ? « Cher partenaire », fautes, tournures étranges, signature sans numéro de téléphone. Prudence : avec l'IA, les fraudeurs écrivent désormais sans fautes, ce signal compte de moins en moins.
➡️ L'email a-t-il été envoyé à plusieurs hôtels ? Plusieurs destinataires en copie, ou un envoi via un outil d'emailing de masse, sont des indices typiques d'une campagne frauduleuse.
Ce que Booking ne fait jamais
Ces règles, rappelées par la plateforme à ses partenaires, permettent de trancher la plupart des doutes :
- Le service comptabilité ne vous contacte pas par email : tout passe par l'extranet.
- Ses coordonnées bancaires sont consultables dans l'extranet (Comptabilité > Détail des revenus), et son compte est néerlandais.
- En prélèvement automatique, aucun paiement ne vous est demandé, sauf rejet du prélèvement : vérifiez alors auprès de votre banque.
- Il ne vous demande jamais de renvoyer une facture ou un document qu'il a lui-même généré.
- Ses emails ne contiennent pas de liens vers d'autres sites que booking.com.
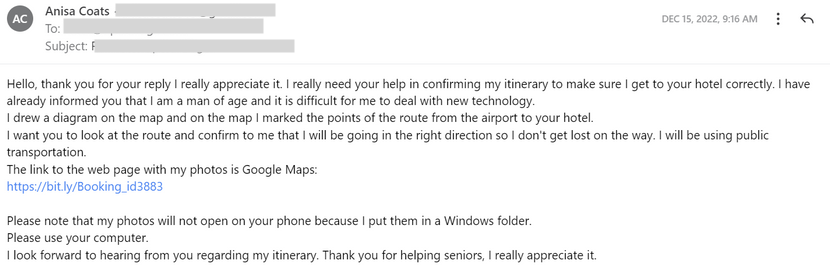
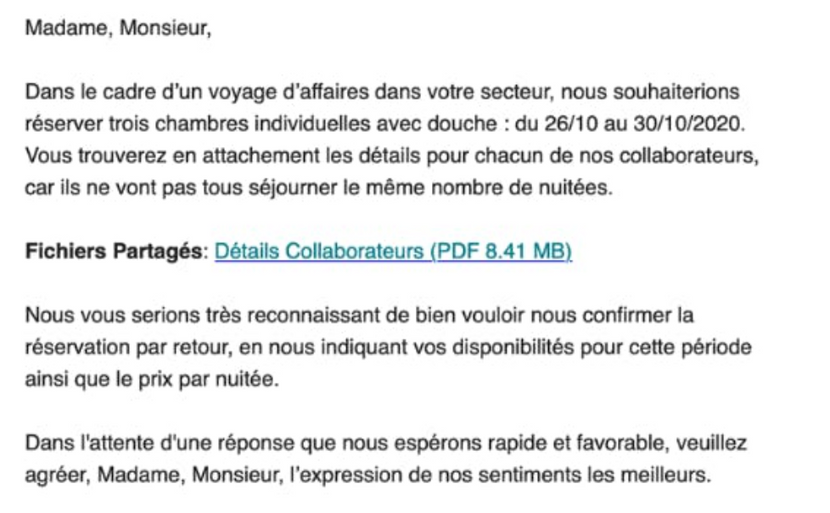
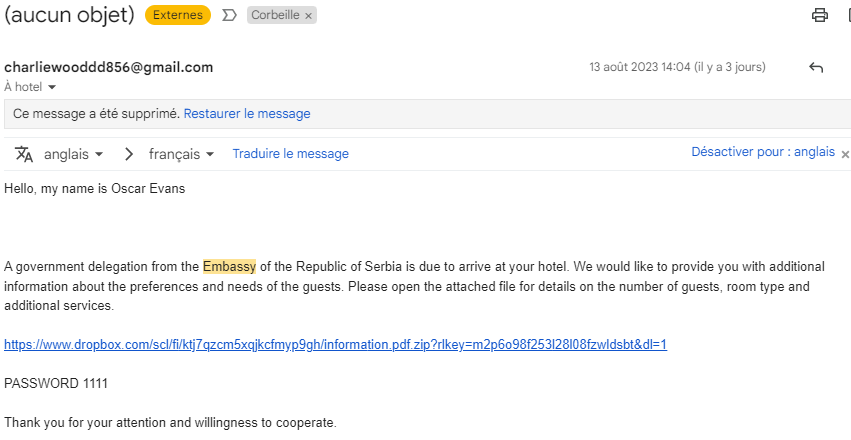
Exemples de mails frauduleux
Les bons réflexes
✨ La règle d'or : ne jamais agir depuis l'email lui-même. En cas de doute, vérifiez par un autre canal : téléphonez à l'expéditeur au numéro que vous connaissez, ou connectez-vous directement à votre extranet ou PMS depuis votre favori.
- Enregistrez les vraies adresses en favori (extranet Booking, PMS, banque) et ne passez jamais par un lien reçu ni par une recherche Google pour vous connecter : les faux sites remontent parfois en tête des résultats.
- Activez la double authentification sur tous les comptes sensibles. Sur votre PMS, privilégiez les méthodes résistantes au phishing quand elles existent (clés d'accès, SSO, appareils de confiance).
- Verrouillez la messagerie Booking : dans l'extranet, « Établissement » > « Préférences de message » > « Paramètres de sécurité », activez « Bloquer tous les liens » et limitez les adresses autorisées à écrire aux clients à celles de votre équipe.
- Utilisez un mot de passe unique et complexe par outil, sans information personnelle, et auditez régulièrement les comptes utilisateurs pour retirer les accès inutiles (anciens salariés, extras).
- Formez toute l'équipe, y compris les extras et le night audit : ce sont souvent eux qui reçoivent les emails piégés.
Si vous avez un doute
- Ne cliquez sur rien, n'ouvrez aucune pièce jointe, ne scannez aucun QR code.
- Signalez l'email comme suspect dans votre messagerie, puis supprimez-le.
- Prévenez vos collègues et votre direction pour qu'ils ne tombent pas dans le piège.
Si vous avez cliqué ou saisi vos identifiants
- Changez immédiatement le mot de passe concerné, et tous ceux qui seraient identiques.
- Prévenez sans attendre votre direction et vos partenaires (chez Oversight : vos Officers et votre analyste).
- Si vos coordonnées bancaires ont été communiquées, faites opposition auprès de votre banque.
- Si des clients risquent d'être contactés en votre nom, prévenez-les : leur réservation reste valable, et l'hôtel ne leur demandera jamais leurs données bancaires par message.
- Portez plainte en cas de préjudice, et faites-vous accompagner par Cybermalveillance.gouv.fr.
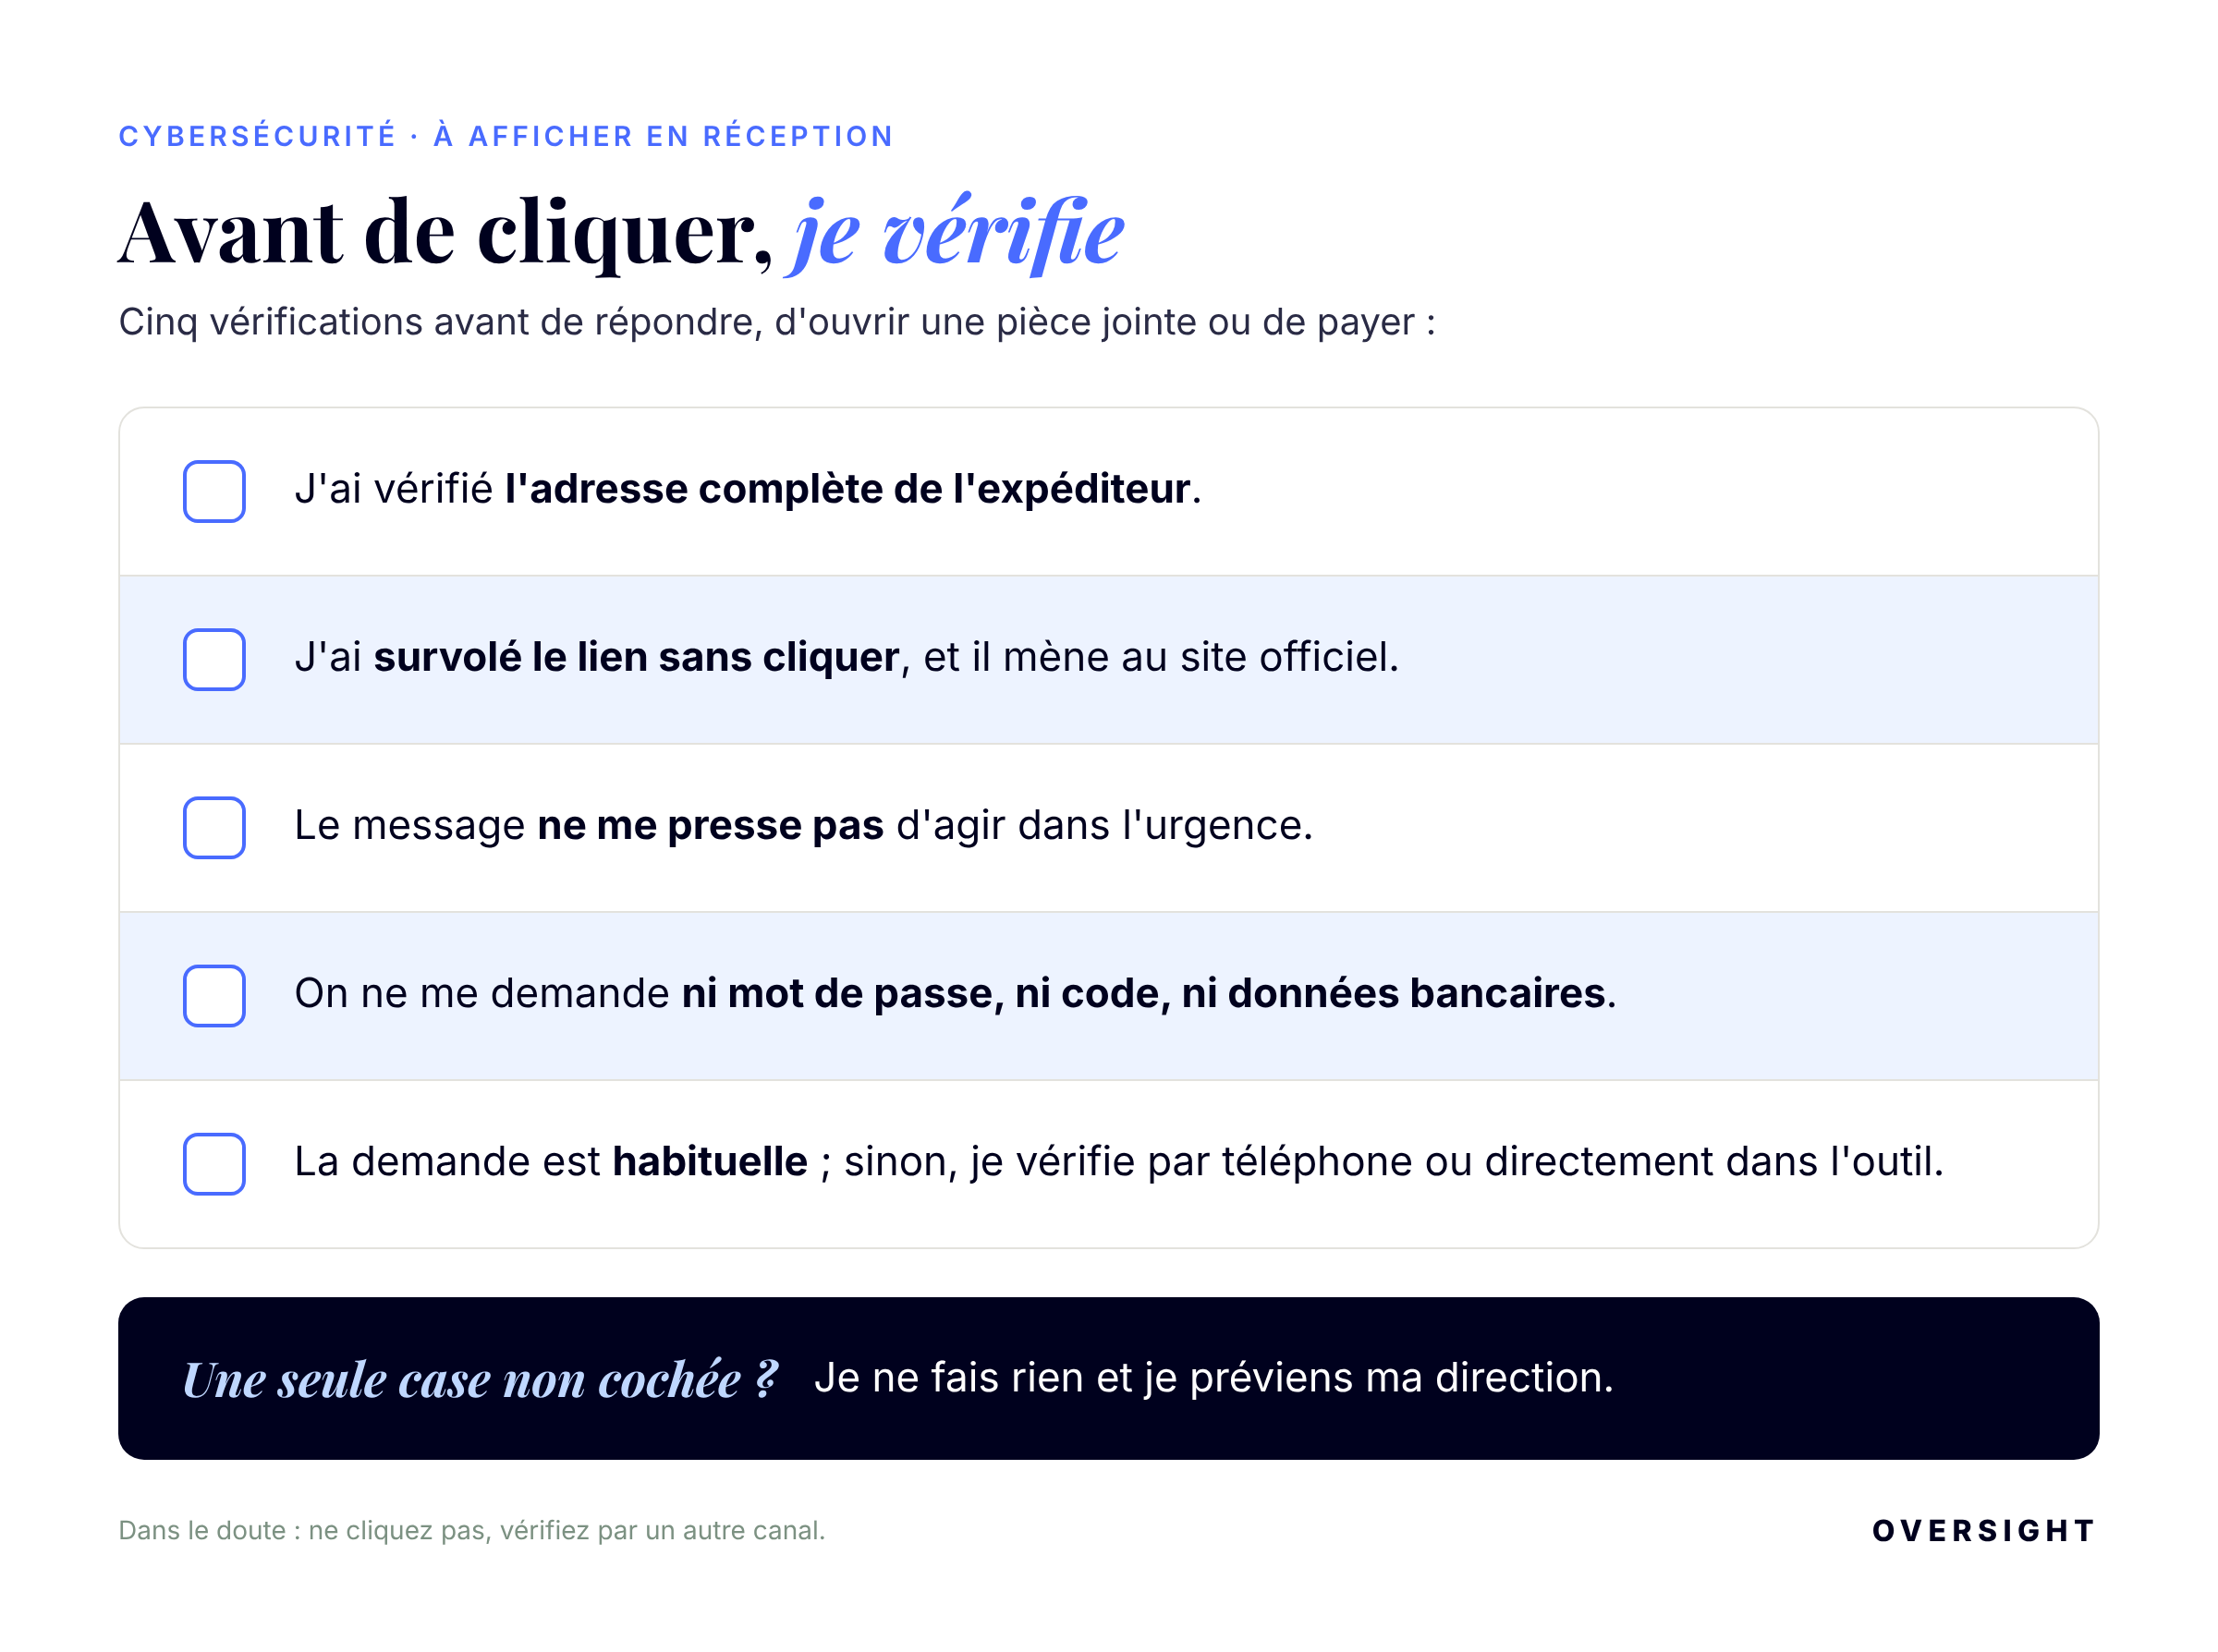
La checklist à afficher en réception
Télécharger le livre blanc
Découvrir plus d’articles